Revisado por Iván Quintas, Editor de IA News · Actualizado el 04 de agosto de 2026
VoidAuth: SSO open source para apps self-hosted
VoidAuth combina OIDC, passkeys, LDAP y proxy ForwardAuth para añadir inicio de sesión único a servicios autoalojados.
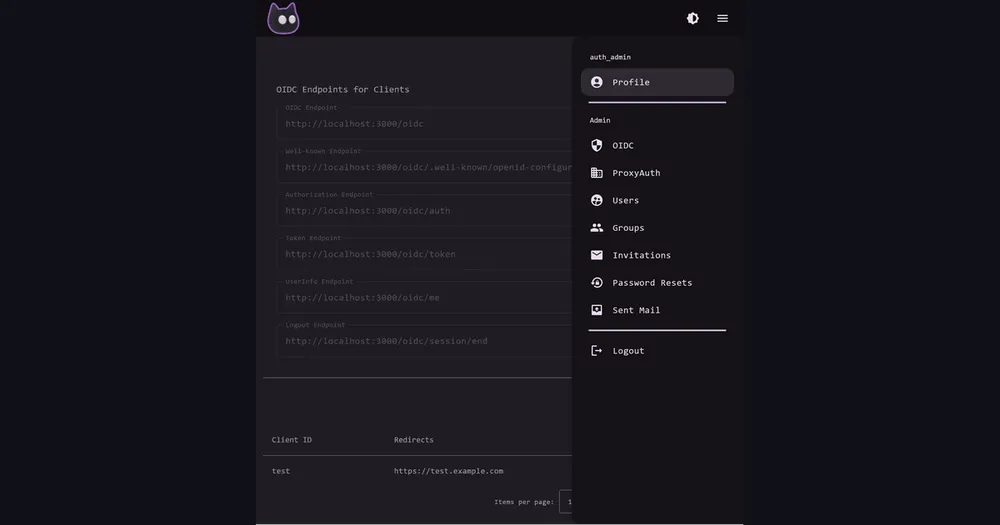
VoidAuth es un proveedor de SSO open source pensado para colocarse delante de aplicaciones autoalojadas. En vez de configurar autenticación por separado en cada servicio, centraliza usuarios, grupos y permisos, y los expone por protocolos estándar.
Qué es
Es un servidor de identidad en TypeScript que actúa como proveedor OpenID Connect, servidor LDAP y endpoint de ForwardAuth a la vez. Su lema en el repositorio —“Single Sign-On for Your Self-Hosted Universe”— resume el objetivo: una sola puerta de entrada para todo el stack propio.
Quien mantiene varias apps self-hosted acaba con un mosaico de logins: un panel por servicio, usuarios duplicados, recuperación de contraseña dispersa y permisos imposibles de auditar. VoidAuth ataca justo esa capa intermedia.
Cómo se despliega
El repositorio recomienda añadirlo a un compose.yml junto a tu reverse proxy y una base de datos:
services:
  voidauth:
    image: voidauth/voidauth:latest
    restart: unless-stopped
    volumes:
      - ./voidauth/config:/app/config
    environment:
      APP_URL: # requerido, ej. https://auth.example.com
      STORAGE_KEY: # requerido
      DB_PASSWORD: # requerido, igual que POSTGRES_PASSWORD
      DB_HOST: voidauth-db
    depends_on:
      voidauth-db:
        condition: service_healthy

  voidauth-db:
    image: postgres:18
    restart: unless-stopped
    environment:
      POSTGRES_PASSWORD:
    volumes:
      - db:/var/lib/postgresql/18/docker
    healthcheck:
      test: "pg_isready -U postgres -h localhost"

volumes:
  db:
Tras docker compose up -d, la cuenta de administrador inicial no viene con contraseña: el enlace de restablecimiento aparece en los logs (docker compose logs voidauth). Los usuarios se crean desde la página de invitaciones del panel.
Detalles técnicos
- Licencia: AGPL-3.0
- Lenguaje: TypeScript
- Despliegue: imagen Docker
voidauth/voidauth:latest - Base de datos: Postgres o SQLite, con cifrado en reposo
- Protocolos: OIDC, LDAP y proxy ForwardAuth
- Autenticación: MFA, passkeys y cuentas solo-passkey
- Extras: invitaciones, autorregistro, plantillas de email, personalización de logo/tema
- Actividad: 2.366 estrellas en GitHub y último push el 2 de agosto de 2026, según el propio repositorio
Para quién tiene sentido
Homelabs, equipos internos y agencias que despliegan varias herramientas propias. La pieza que más valor aporta es ForwardAuth: permite exigir login delante de aplicaciones que no traen identidad de ninguna clase, sin tocar su código.
El caso típico en un stack de IA es el endpoint de inferencia propio. Si has levantado un servidor con la API compatible con OpenAI de vLLM, delante necesitas algo más serio que una API key en un .env compartido. Lo mismo pasa con los servicios auxiliares que se acumulan al montar infraestructura en local: paneles, colas, dashboards que nadie protegió porque “solo escuchan en la red interna”.
Limitaciones y qué revisar antes
Es un sistema de identidad, no un plugin: si cae o pierdes STORAGE_KEY, te quedas fuera de todo lo que hay detrás. Antes de ponerlo en producción conviene revisar política de sesiones, copias de la base de datos, procedimiento de recuperación de acceso y cómo se comporta durante una actualización.
La licencia AGPL-3.0 también importa si piensas integrarlo en un producto propio: es copyleft fuerte y se activa al ofrecer el servicio por red. Y conviene comprobar que el soporte OIDC/LDAP cubre las aplicaciones concretas que quieres proteger, más que fiarse de la lista de funciones.
Enlaces
- Repositorio: voidauth/voidauth
- Documentación y guías de integración OIDC: voidauth.app
¿Te ha servido? Márcanos como fuente preferida en Google y verás antes nuestros artículos en Noticias destacadas, AI Overviews y AI Mode.
📎 Fuente original: VoidAuth en GitHub ↗